Acelera tu Cumplimiento Normativo: Tu SGSI Listo para Auditar en Días, No en Meses.
Supera con éxito cualquier fiscalización y blinda tu organización frente a la Ley Marco de Ciberseguridad 21.663 e ISO 27001:2022. Obtén documentos, políticas y matrices de riesgo con trazabilidad completa, listos para adaptar e implementar.
Diseñado para garantizar la continuidad y el cumplimiento normativo

Alineación Total ISO 27001:2022 (Políticas y controles actualizados al último estándar)
Cumplimiento Ley 21.663 (Estructura preparada para las exigencias del marco regulatorio chileno)
Orientado a Fiscalización (Documentación estructurada para facilitar revisiones y evitar hallazgos críticos)
Deja de improvisar tus normativas TI
Evita Hallazgos Críticos y Estandariza tus Controles TI
Redactar políticas desde cero no solo consume decenas de horas, sino que deja brechas metodológicas. Asegura la gobernanza de tus datos y protege tus contratos corporativos con un sistema de gestión documental robusto, diseñado bajo la lógica de auditores expertos.
De la Plantilla a la Trazabilidad Total
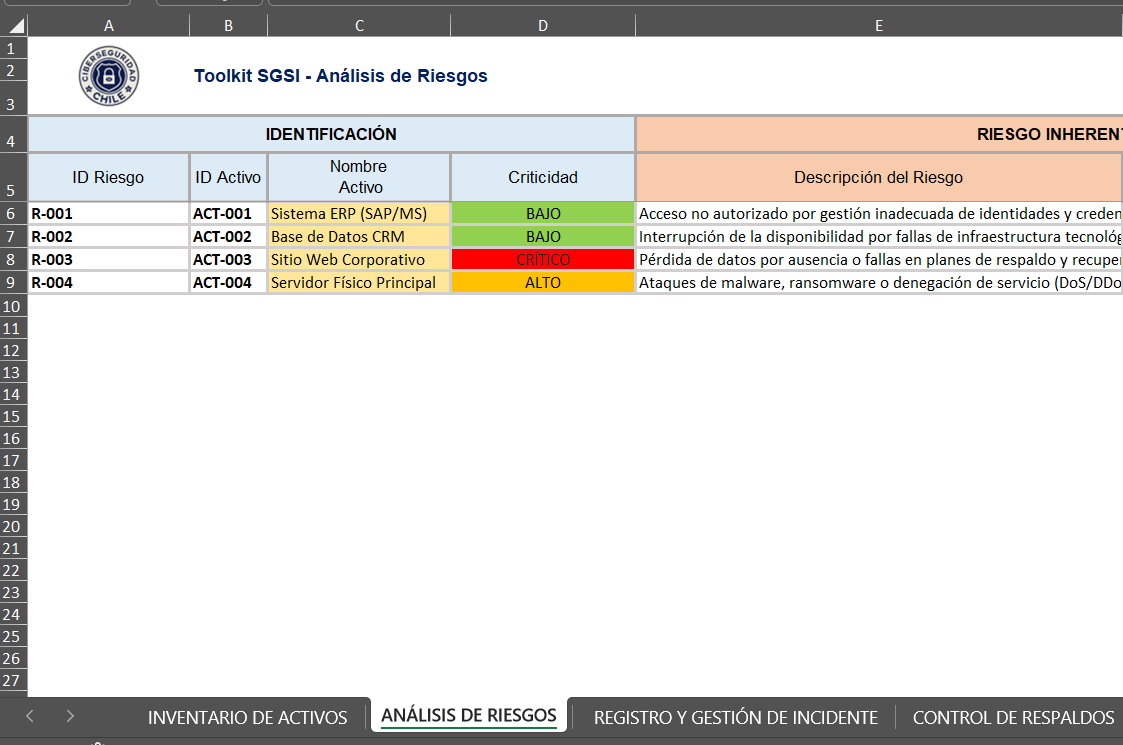
Adquieres un ecosistema operativo. Vincula tus activos críticos directamente a procesos de negocio y evalúa riesgos con catálogos precargados. Es el primer paso para escalar hacia un modelo de control y auditoría continua.
Selecciona tu Kit
Kit Documental
$ 90.000
Principales características
Documentación esencial en formato Word
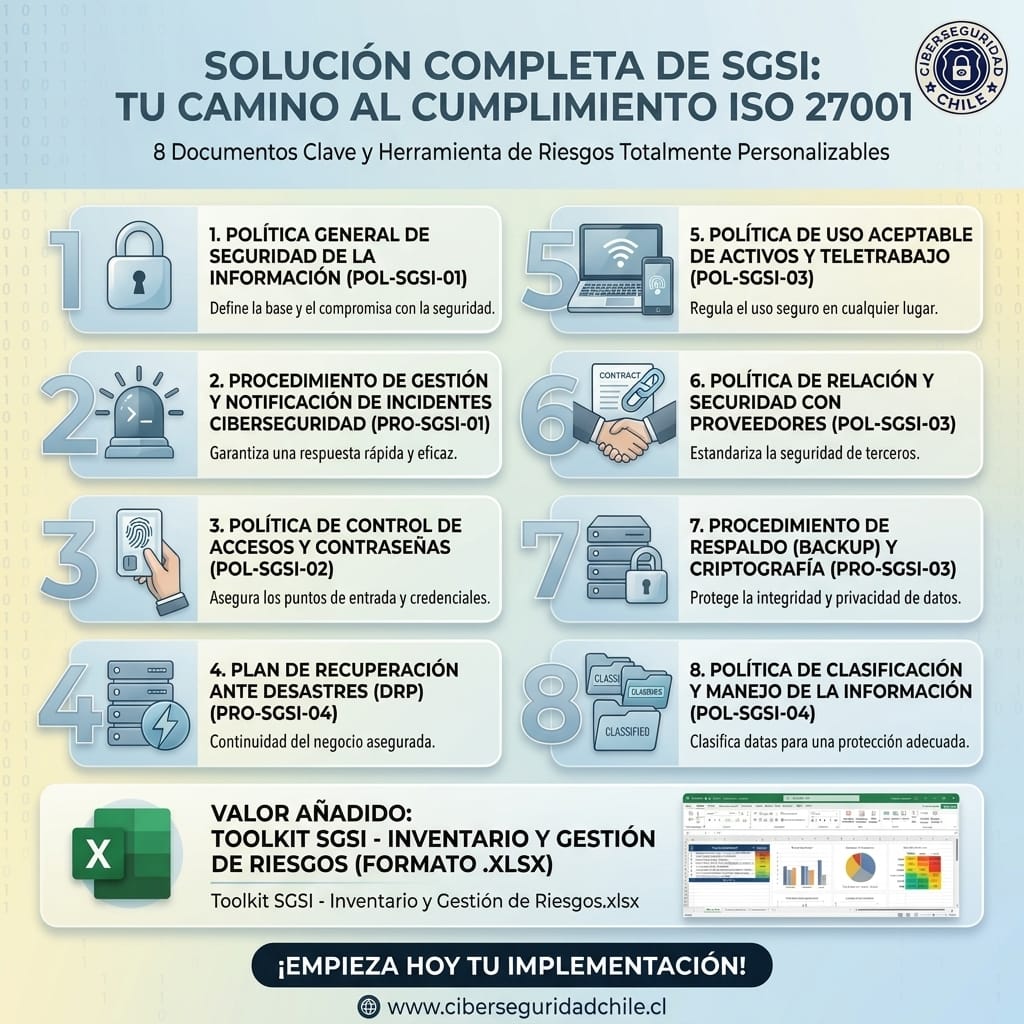
8 Políticas base alineadas a la norma
3 Anexos, actas operativas y declaraciones de aplicabilidad
✓ Descarga Inmediata
Kit Implementador
$ 350.000
$ 280.000
El más popular
8 Políticas base alineadas a la norma
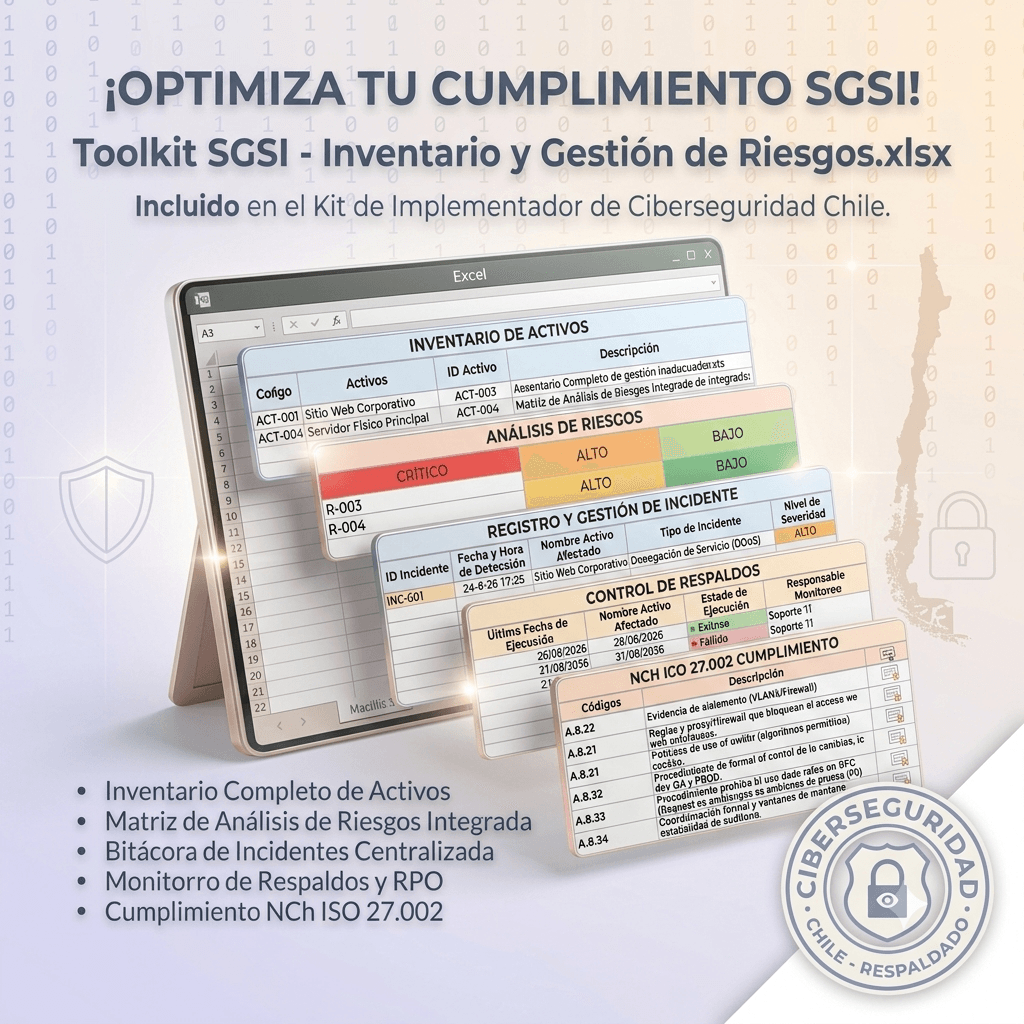
Master Toolkit en Excel automatizado
9 Anexos, actas operativas y declaraciones de aplicabilidad
Toolkit incluye 93 controles NCh-ISO 27.002 y matrices de evaluación de riesgos
✓ Descarga Inmediata
Edición Enterprise
$ 650.000
Principales características
Todo el contenido de la Edición Implementador
Acceso a material educativo para colaboradores
Soporte técnico
Actualizaciones normativas
Acceso a las últimas actualizaciones
¿Tienes preguntas?
Absolutamente. Toda la documentación, matrices de riesgo y políticas están estructuradas para dar respuesta directa a los mandatos de la Ley 21.663 y los lineamientos exigidos por la Agencia Nacional de Ciberseguridad. El kit proporciona la base documental y la evidencia de control exactas que requieren los fiscalizadores en el país.
Porque está diseñado estrictamente bajo la óptica de la auditoría y la fiscalización. Cada matriz de riesgo, reporte automatizado en Word y política de seguridad ha sido estructurada considerando los puntos críticos exactos que se evalúan durante una auditoría real, ahorrando meses de redacción técnica y evitando hallazgos o no conformidades.
Recibirás un ecosistema de documentos editables, matrices operativas y reportes automatizados listos para su uso. Todo el material cuenta con trazabilidad completa, lo que permite a tu equipo técnico y de gobernanza adaptar los controles a la infraestructura específica de tu organización de forma inmediata.
El toolkit está alineado íntegramente con los controles actualizados de las normas internacionales ISO 27001 e ISO 27002. Además, su arquitectura de control contempla los requerimientos de marcos de auditoría gubernamental (como las normativas ISAI), asegurando un estándar riguroso que sirve tanto para el sector privado corporativo como para instituciones públicas.
Ciberseguridad Chile | Política de Privacidad | Aviso Legal | Términos y Condiciones

SuscrÍbete aquí gratis
Lorem ipsum dolor sit amet, consectetur adipisicing elit. Autem dolore numquam enim.
Odiamos el spam. Tu correo está 100% seguro